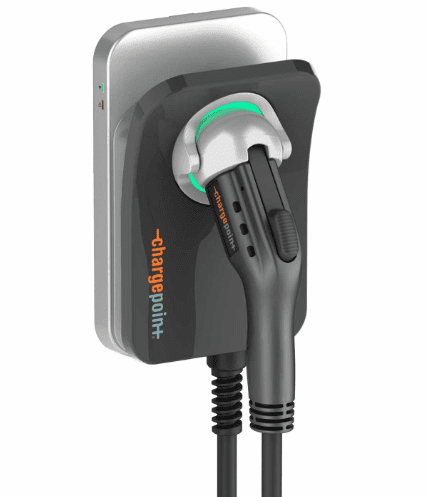
Vehiculele electrice sunt un subiect fierbinte, deoarece dezvoltarea lor are o contribuție importantă la crearea un mediu sustenabil. În unele regiuni, punctele de încărcare – publice și private – devin ceva obișnuit. Popularitatea crescândă a vehiculelor electrice i-a determinat pe experții Kaspersky Lab să verifice niște încărcătoare foarte răspândite, care includ o funcție de acces de la distanță.
Cercetătorii au descoperit că, dacă este compromis, încărcătorul conectat ar putea provoca o supratensiune care ar duce la căderea rețelei la care a fost conectat, provocând atât pagube financiare, cât și, în cel mai rău caz, deteriorarea altor dispozitive conectate la rețea.
Cercetătorii au găsit o modalitate de a iniția comenzi pe încărcător și apoi, fie să oprească procesorul de încărcare, fie să-l fixeze la maximum de curent posibil. În timp ce prima opțiune nu ar face decât să împiedice pe cineva să folosească mașina, cea de-a doua ar putea provoca supraîncălzirea cablurilor pe un dispozitiv care nu este protejat cu o siguranță de declanșare.
Tot ce trebuie să facă un atacator pentru a schimba cantitatea de energie consumată este să obțină acces Wi-Fi la rețeaua la care este conectat încărcătorul. Deoarece dispozitivele sunt fabricate pentru uz casnic, securitatea rețelei wireless este probabil limitată. Acest lucru înseamnă că atacatorii ar putea obține ușor acces, de exemplu prin încercarea tuturor opțiunilor de parole posibile („bruteforcing”), ceea ce se întâmplă destul de frecvent: conform statisticilor Kaspersky Lab , 94% dintre atacurile asupra IoT din 2018 au provenit din Telnet și forțarea parolelor SSH. Odată pătrunși în rețeaua wireless, intrușii pot găsi cu ușurință adresa IP a încărcătorului. Aceasta, la rândul lor, le va permite să exploateze orice vulnerabilitate și să perturbe activitatea.
Sursa – Kaspersky Lab